Como golpistas roubam criptomoedas sem saber sua senha: sites falsos, assinaturas perigosas e endereços enganosos
Você não precisa revelar sua frase de recuperação nem instalar um programa malicioso para perder criptomoedas. Às vezes, basta copiar o endereço errado ou autorizar uma solicitação que parece fazer parte de uma operação comum.
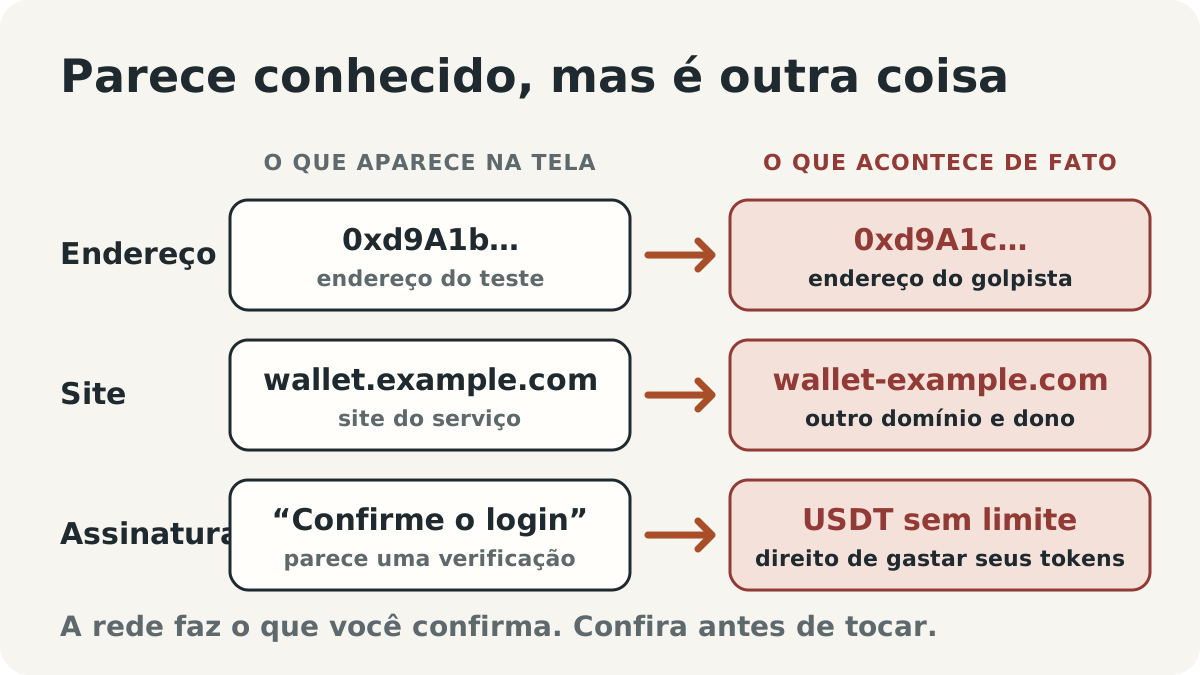
Muitos roubos de criptomoedas não exigem invadir a carteira. O golpista insere um endereço enganoso, um site falso ou uma assinatura que parece um login, mas na verdade autoriza o uso dos seus tokens. A blockchain processa a operação exatamente como foi confirmada, por isso a principal proteção é entender o que você está confirmando.
US$ 68 milhões enviados para o endereço errado
Em 3 de maio de 2024, ocorreu uma transação incomum na rede Ethereum.
O proprietário de uma carteira de criptomoedas transferiu aproximadamente US$ 68 milhões em Wrapped Bitcoin (WBTC), um token cujo valor acompanha o do Bitcoin. Os fundos foram enviados para um endereço controlado por um golpista.
Não havia evidências confirmadas de que alguém tivesse roubado a chave privada do proprietário ou comprometido a própria blockchain.
O problema estava no endereço do destinatário.
Pouco antes da transferência de maior valor, o usuário havia enviado uma pequena transação de teste para um endereço que começava com 0xd9A1b. A transferência seguinte, de valor elevado, foi para outro endereço, iniciado por 0xd9A1c.
A diferença parecia pequena. Mas, em uma blockchain, a alteração de um único caractere significa um endereço completamente diferente.
Mais tarde, analistas da Chainalysis reconstruíram o funcionamento do ataque. O golpista havia usado uma técnica conhecida como address poisoning: inserir um endereço enganoso no histórico de transações da vítima.
Segundo a investigação, a campanha envolveu dezenas de milhares de endereços parecidos. A maioria das tentativas não causou grandes perdas, mas uma delas foi suficiente.
Nos dias seguintes, as partes trocaram mensagens por meio de transações na blockchain. No fim, a maior parte dos fundos desviados foi devolvida. Porém, esse desfecho está longe de ser garantido em ataques semelhantes.
O caso mostra um ponto importante sobre a segurança das criptomoedas: uma transferência pode ser processada exatamente como foi confirmada e, ainda assim, os fundos acabarem nas mãos de alguém diferente do destinatário pretendido.
Manipulação de endereços: quando o histórico de transações vira uma armadilha
Um endereço de criptomoedas é uma sequência longa de caracteres que indica para onde os fundos devem ser enviados.
Por exemplo, um endereço Ethereum tem 42 caracteres, incluindo o prefixo 0x.
Comparar esses endereços por inteiro não é prático. Por isso, muitas carteiras mostram apenas alguns caracteres do início e do fim, ocultando a parte central.
Golpistas aproveitam essa característica.
Como funciona a manipulação do histórico de endereços
Primeiro, o golpista cria um endereço visualmente parecido com outro que o usuário já utilizou.
Depois, faz com que o endereço enganoso apareça no histórico da carteira. Isso pode ser feito com pequenas transferências ou registros de movimentação de tokens criados para esse fim.
Como resultado, surge no histórico uma operação que contém um endereço aparentemente conhecido.
Se o usuário copiar esse endereço mais tarde, sem conferi-lo por completo, e confirmar a transferência, as criptomoedas irão para o golpista. A rede não consegue saber que o remetente pretendia usar outro endereço.
Por que nem mesmo uma transferência de teste garante proteção
Antes de enviar uma grande quantia em criptomoedas, algumas pessoas fazem primeiro uma transferência de valor baixo para conferir o endereço do destinatário. Se os fundos chegarem corretamente, enviam o restante.
No entanto, um golpista pode inserir um endereço enganoso no histórico de transações. Se a pessoa copiar esse endereço na operação seguinte, o valor principal poderá ir para o golpista, mesmo que a primeira transferência tenha dado certo.
O que conferir: antes de cada transferência, compare o endereço completo do destinatário com os dados verificados por uma fonte independente. Não copie automaticamente endereços do histórico, mesmo que uma transferência anterior tenha sido concluída com sucesso.
Sites falsos: por que uma aparência familiar não garante nada
Outro golpe comum envolve a falsificação de sites de criptomoedas.
Golpistas criam páginas praticamente idênticas às de corretoras, carteiras e aplicativos legítimos de criptomoedas.
Elas podem usar logotipos autênticos, botões conhecidos, menus semelhantes e até links para a documentação verdadeira.
Às vezes, essas cópias são chamadas de sites espelho. Mas um site espelho e uma cópia usada para phishing não são necessariamente a mesma coisa.
Um site espelho oficial pode ser uma versão alternativa disponibilizada pelo próprio responsável pelo site.
Uma cópia de phishing imita um site legítimo sem autorização para enganar os visitantes.
Como identificar um domínio enganoso
Considere estes dois endereços fictícios:
https://wallet.example.com
https://wallet-example.com
No primeiro, wallet é um subdomínio de example.com.
No segundo, wallet-example.com é um domínio independente.
Eles parecem semelhantes, mas podem pertencer a responsáveis completamente diferentes.
Além disso, a presença de https:// ou do ícone de conexão segura não comprova que o site é legítimo.
HTTPS significa que a conexão entre o navegador e o site é criptografada. Um site fraudulento também pode usar HTTPS.
Como as páginas de phishing chegam até os usuários
Sites falsos circulam por mensagens, e-mails, redes sociais e anúncios em mecanismos de busca.
O fato de um resultado aparecer como anúncio pago não comprova que a página é oficial.
Se um link parece levar ao serviço legítimo, mas abre outro domínio, pare e verifique sua origem.
O que conferir: o endereço exato do site, a origem do link e as ações que a página pede para você realizar.
Nunca digite a frase secreta de recuperação da sua carteira (também chamada de seed phrase) nem sua chave privada em uma página que peça, de forma inesperada, para “verificar”, “conferir” ou “sincronizar” a carteira.
Conectar a carteira não significa autorizar o uso dos seus fundos
Ao abrir um aplicativo descentralizado, você pode receber uma solicitação para conectar sua carteira de criptomoedas.
Essa é uma função comum de serviços Web3, ou seja, aplicativos que interagem com redes blockchain.
Mas é importante distinguir algumas ações.
- Conectar (Connect). Permite que o aplicativo interaja com a carteira, por exemplo, visualizando seu endereço público.
- Assinar (Sign). Confirma determinados dados por meio de uma assinatura digital.
- Autorizar (Approve). Dá a um endereço ou contrato inteligente permissão para utilizar determinados tokens.
- Transferir (Transfer). Envia criptomoedas ou tokens para outro endereço.
São quatro ações diferentes.
A simples conexão da carteira não dá automaticamente ao site permissão para transferir seus tokens.
Porém, depois da conexão, o aplicativo pode solicitar outras ações que realmente afetam seus fundos.
Golpistas costumam explorar essa confusão.
Autorizações de tokens: permissões que podem continuar ativas após uma operação
Alguns aplicativos precisam de permissão para utilizar tokens guardados na sua carteira.
Por exemplo, ao trocar uma criptomoeda por outra, um aplicativo pode solicitar acesso a uma quantidade específica de tokens.
Esse mecanismo é conhecido como autorização de tokens (token approval). No padrão ERC-20, ele inclui a função approve.
A autorização determina qual endereço ou contrato inteligente pode utilizar seus tokens e até qual quantidade.
Onde está o risco
Em vez de pedir acesso a uma quantidade pequena, o aplicativo pode solicitar permissão para uma quantidade extremamente alta. Isso costuma ser chamado de autorização ilimitada (unlimited approval).
Se você conceder essa permissão a um contrato inteligente malicioso, ou a um contrato que venha a ser comprometido, seus tokens poderão ficar em risco.
Isso não significa que o contrato terá acesso a todos os ativos da sua carteira.
A permissão é limitada ao token correspondente, ao endereço autorizado e ao valor estabelecido.
Por que uma autorização antiga pode continuar perigosa
Algumas permissões continuam válidas mesmo depois que a operação original termina.
Você pode deixar de usar um aplicativo, mas a autorização concedida anteriormente pode permanecer ativa.
Desconectar um site da sua carteira não revoga necessariamente as permissões para utilizar tokens.
Para cancelá-las, pode ser necessária uma transação separada na blockchain, chamada de revogação de autorização (revoke approval).
O que conferir
Antes de conceder uma permissão, pergunte:
- Qual token o aplicativo poderá utilizar?
- Qual endereço ou contrato inteligente receberá a permissão?
- Qual quantidade de tokens a autorização permite usar?
- Essa autorização é realmente necessária para a operação?
Se sua carteira permitir definir um limite, evite autorizar mais tokens do que a operação exige.
A MetaMask recomenda revisar periodicamente as autorizações ativas e revogar as que não forem mais necessárias.
Lembre-se: revogar uma autorização pode impedir o uso futuro dos tokens com base naquela permissão, mas não recupera fundos que já foram transferidos.
Golpes com assinaturas digitais: quando assinar uma mensagem se torna perigoso
Nem toda ação envolvendo criptomoedas se parece com uma transferência.
Às vezes, um aplicativo pede que você assine uma mensagem.
A assinatura pode servir para entrar em um serviço, provar que você controla uma carteira ou autorizar determinadas ações.
Mas nem todas as assinaturas têm as mesmas consequências.
Fazer login não é o mesmo que autorizar operações com tokens
Uma assinatura comum de login geralmente não dá ao aplicativo acesso aos seus fundos.
No entanto, existem mecanismos que permitem autorizar operações com tokens por meio de uma assinatura digital.
Entre eles estão algumas modalidades de permit e o Permit2.
Nesses casos, o usuário pode conceder permissões financeiras sem ver a confirmação habitual de transferência nem pagar uma taxa de rede no momento da assinatura.
Um site fraudulento pode apresentar a solicitação como uma simples verificação da carteira.
Esse tipo de golpe é conhecido como phishing de assinatura digital (signature phishing).
Por que não pagar uma taxa não significa estar seguro
Muitas pessoas associam operações com criptomoedas ao pagamento de taxas de rede.
Mas é possível criar uma assinatura digital sem enviar imediatamente uma transação para a blockchain.
Isso não significa que a assinatura seja segura.
O risco depende do que foi assinado e de como esses dados podem ser utilizados.
O que conferir
Se a carteira pedir que você assine uma mensagem, procure entender o que a assinatura autoriza.
Tenha atenção especial a solicitações que mencionem tokens, quantidades, endereços ou datas de validade.
Se você não entender o conteúdo, não confirme a solicitação.
A documentação da MetaMask aborda os golpes com assinaturas digitais e os riscos associados ao Permit2.
Por que um token falso pode ter o nome de um token verdadeiro
O nome de uma criptomoeda e seu símbolo, como BTC ou ETH, nem sempre são suficientes para identificar o ativo.
Em algumas redes blockchain, tokens diferentes podem ter exatamente o mesmo nome e símbolo.
Por isso, um token com o nome de um projeto conhecido não é necessariamente o ativo oficial desse projeto.
Para identificá-lo, confira o endereço do contrato inteligente e a rede na qual o token existe.
Depois, compare essas informações com as divulgadas nos canais oficiais do projeto.
Mesmo um endereço de contrato correto não garante que o token seja seguro ou que vá se valorizar.
Ele ajuda a confirmar que você está usando o ativo desejado, e não outro token com um nome parecido.
O que fazer se você já realizou uma ação suspeita
Primeiro, identifique exatamente o que aconteceu.
Situações diferentes exigem medidas diferentes.
- Você apenas abriu um site suspeito. Abrir uma página não significa automaticamente que seus fundos foram roubados. Mas, se você baixou arquivos, digitou senhas ou aprovou solicitações, avalie os possíveis riscos dessas ações.
- Você conectou sua carteira. Revise as solicitações que confirmou depois de fazer a conexão. Em geral, apenas conectar a carteira não permite que o site transfira tokens, mas autorizações ou assinaturas posteriores podem criar riscos adicionais.
- Você autorizou um contrato inteligente a utilizar tokens. Confira as autorizações ativas pelos recursos da sua carteira ou por um serviço confiável de consulta de permissões. Se uma permissão não for mais necessária ou parecer suspeita, considere revogá-la. A revogação pode exigir o pagamento de uma taxa de rede e não desfaz transferências já realizadas.
- Você assinou uma mensagem suspeita. Tente descobrir quais ações essa assinatura pode ter autorizado. Em especial, confira as permissões para utilizar seus tokens. Nem toda assinatura apresenta o mesmo risco. Por isso, as medidas adequadas dependem do conteúdo da mensagem assinada.
- Você revelou sua frase de recuperação. Se outra pessoa tiver acesso à sua frase secreta de recuperação, considere comprometida a carteira associada a ela. Para proteger os ativos restantes, será necessário criar uma carteira nova e independente, com uma nova frase de recuperação, em um ambiente seguro.
- Você enviou fundos para o endereço errado. Guarde o identificador da transação, os endereços do remetente e do destinatário, o nome da rede e o horário da transferência. Em geral, uma transferência confirmada na blockchain não pode ser desfeita pela carteira. Se uma corretora centralizada ou outro serviço estiver envolvido, entre em contato o quanto antes com a equipe oficial de segurança. Se houver indícios de golpe, preserve as provas e registre uma denúncia junto às autoridades competentes. Desconfie de ofertas inesperadas que prometem recuperar seus fundos com garantia em troca de um pagamento antecipado.
A regulamentação europeia pode impedir esses ataques?
Na União Europeia, está em vigor o Regulamento (UE) 2023/1114, conhecido como MiCA.
Ele estabelece regras para determinados criptoativos e empresas que prestam serviços relacionados a eles.
No entanto, o MiCA não impede tecnicamente a criação de sites falsos nem as transferências para endereços errados.
As autoridades europeias de supervisão EBA, ESMA e EIOPA alertam que o nível de proteção jurídica depende do ativo, do serviço e da situação regulatória da empresa.
É possível verificar se um prestador de serviços está autorizado a operar com criptoativos na UE por meio do registro oficial da ESMA.
Mesmo ao utilizar um serviço regulamentado, você ainda precisa conferir endereços, assinaturas e autorizações.
A proteção jurídica e a segurança técnica se complementam, mas uma não substitui a outra.
O que conferir antes de confirmar uma operação
Você não precisa decorar dezenas de golpes. É mais útil saber o que verificar antes de cada ação.
- Vai abrir um site? Confira o domínio e a origem do link.
- Vai conectar uma carteira? Certifique-se de que está usando o aplicativo correto.
- Vai assinar uma mensagem? Verifique o que a assinatura autoriza.
- Vai dar acesso aos seus tokens? Confira quem receberá a permissão e qual quantidade ela abrange.
- Vai enviar criptomoedas? Confira a rede e o endereço completo do destinatário usando uma fonte independente.
- Vai utilizar um token? Compare o endereço do contrato com as informações oficiais do projeto.
Nenhuma dessas verificações garante segurança absoluta. Ainda assim, cada uma pode ajudar a evitar um tipo específico de golpe.
Conclusão
A transferência de US$ 68 milhões em maio de 2024 chama a atenção por mais do que seu valor.
Ela mostra que perder criptomoedas nem sempre exige que alguém invada sua carteira.
Às vezes, um golpista insere um endereço enganoso no histórico. Em outros casos, um site falso parece legítimo. E há situações em que o usuário concede uma permissão sem entender suas consequências.
Em todos esses casos, o momento decisivo é a confirmação da ação.
Uma transferência pode ser processada conforme foi autorizada, mesmo que o resultado seja muito diferente do esperado por quem a enviou.
Por isso, manter suas chaves secretas protegidas é apenas uma parte da segurança das criptomoedas.
É igualmente importante entender qual ação você está confirmando e quais permissões está concedendo a outras pessoas ou aplicativos.