Cómo roban criptomonedas los estafadores sin conocer tu contraseña: sitios falsos, firmas peligrosas y direcciones manipuladas
Para perder criptomonedas no hace falta revelar la frase de recuperación ni instalar un programa malicioso. A veces basta con copiar una dirección equivocada o aceptar un permiso que parece formar parte de una operación normal.
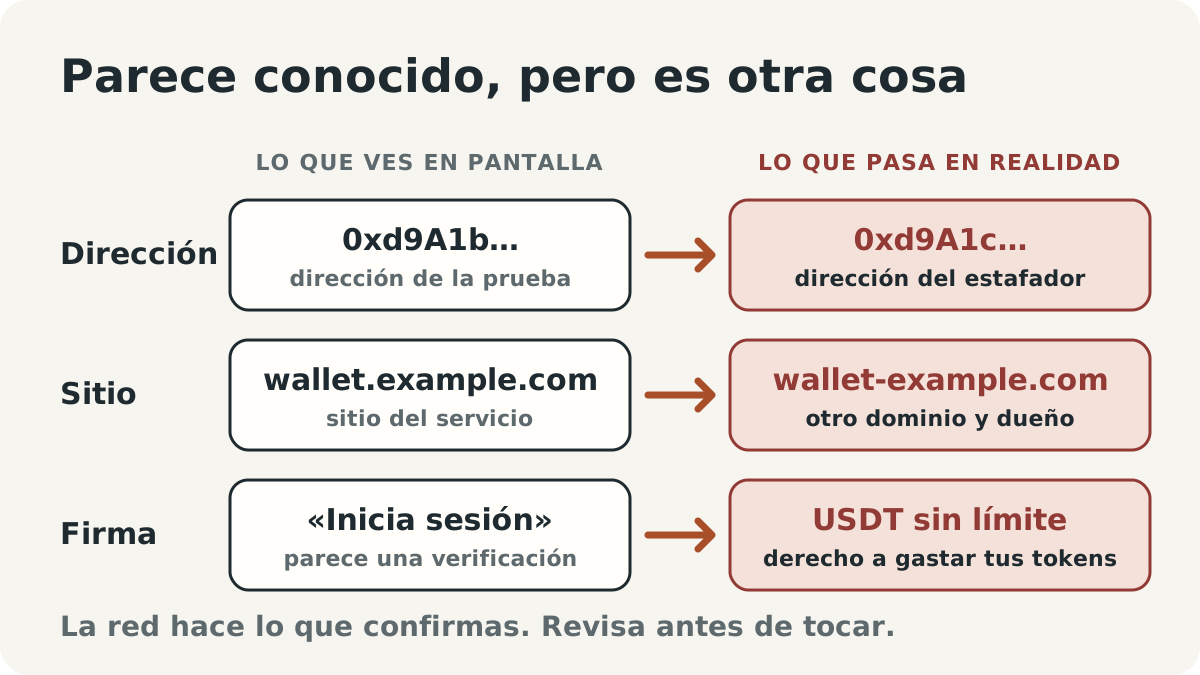
Muchos robos de criptomonedas no requieren vulnerar la billetera. El estafador introduce una dirección engañosa, una página falsa o una firma que parece un inicio de sesión, pero en realidad autoriza el uso de tus tokens. La cadena de bloques ejecuta la operación tal como se confirmó, así que tu principal protección es entender qué estás confirmando.
68 millones de dólares enviados a una dirección equivocada
El 3 de mayo de 2024 se produjo una transacción inusual en la red Ethereum.
El propietario de una billetera de criptomonedas transfirió aproximadamente 68 millones de dólares en Wrapped Bitcoin (WBTC), un token cuyo valor está vinculado al de Bitcoin. Los fondos llegaron a una dirección controlada por un estafador.
No había pruebas confirmadas de que alguien hubiera robado la clave privada del propietario o vulnerado la propia cadena de bloques.
El problema estaba en la dirección del destinatario.
Poco antes de la transferencia de mayor valor, el usuario había enviado una pequeña transacción de prueba a una dirección que comenzaba por 0xd9A1b. La transferencia posterior se realizó a otra dirección que comenzaba por 0xd9A1c.
La diferencia parecía mínima. Sin embargo, en una cadena de bloques, cambiar un solo carácter significa utilizar una dirección completamente distinta.
Más tarde, los analistas de Chainalysis reconstruyeron el funcionamiento del ataque. El estafador había utilizado una técnica conocida como address poisoning: introducir una dirección engañosa en el historial de transacciones de la víctima.
Según la investigación, la campaña utilizó decenas de miles de direcciones parecidas. La mayoría de los intentos no provocaron pérdidas importantes, pero bastó con que uno funcionara.
Durante los días siguientes, las partes intercambiaron mensajes mediante transacciones en la cadena de bloques. Finalmente, se devolvió la mayor parte de los fondos sustraídos. Sin embargo, no se puede contar con un desenlace así en otros casos.
Este episodio ilustra un aspecto esencial de la seguridad de las criptomonedas: una transferencia puede ejecutarse tal como se confirmó y, aun así, terminar en manos de alguien distinto del destinatario previsto.
Manipulación de direcciones: cuando el historial de transacciones se convierte en una trampa
Una dirección de criptomonedas es una larga secuencia de caracteres que indica dónde deben enviarse los fondos.
Por ejemplo, una dirección de Ethereum tiene 42 caracteres, incluido el prefijo 0x.
Comparar estas direcciones completas resulta incómodo. Por eso, muchas billeteras muestran solo algunos caracteres del principio y del final, y ocultan la parte central.
Los estafadores se aprovechan de esta característica.
Cómo funciona la manipulación del historial de direcciones
Primero, el estafador crea una dirección que se parece a otra que la persona ya ha utilizado.
Después, hace que la dirección engañosa aparezca en el historial de operaciones de la billetera. Para ello puede usar pequeñas transferencias o registros de movimientos de tokens preparados con ese fin.
Así, en el historial aparece una operación con una dirección aparentemente conocida.
Si más adelante la persona copia esa dirección sin comprobarla por completo y confirma la transferencia, las criptomonedas llegarán al estafador. La red no puede saber que quien envió los fondos tenía intención de utilizar otra dirección.
Por qué ni siquiera una transferencia de prueba garantiza la seguridad
Antes de enviar una cantidad importante de criptomonedas, algunas personas realizan primero una transferencia pequeña para comprobar la dirección del destinatario. Si el dinero llega correctamente, envían el resto.
Sin embargo, un estafador puede introducir una dirección engañosa en el historial. Si la persona la copia para la siguiente operación, el importe principal puede terminar en manos del estafador, aunque la primera transferencia haya salido bien.
Qué comprobar: antes de cada transferencia, compara la dirección completa del destinatario con los datos verificados por otra vía. No copies automáticamente direcciones del historial de operaciones, aunque una transferencia anterior se haya completado correctamente.
Sitios web falsos: por qué una interfaz conocida no garantiza nada
Otra estafa frecuente consiste en hacerse pasar por un sitio web de criptomonedas.
Los estafadores crean páginas casi idénticas a las de plataformas de intercambio, billeteras y aplicaciones legítimas.
Pueden incluir logotipos auténticos, botones conocidos, menús similares e incluso enlaces a documentación real.
A veces estas copias reciben el nombre de «sitios espejo». Sin embargo, un sitio espejo y una copia fraudulenta no son necesariamente lo mismo.
Un sitio espejo oficial puede ser una versión alternativa de una página, publicada por su propio responsable.
Una copia de phishing imita una página legítima sin autorización para engañar a quienes la visitan.
Cómo detectar un dominio engañoso
Veamos dos direcciones ficticias:
https://wallet.example.com
https://wallet-example.com
En el primer caso, wallet es un subdominio de example.com.
En el segundo, wallet-example.com es un dominio independiente.
Se parecen, pero pueden pertenecer a propietarios completamente distintos.
Además, ver https:// o el símbolo de conexión segura no significa que el sitio sea auténtico.
HTTPS indica que la conexión entre el navegador y la página está cifrada. Un sitio fraudulento también puede utilizar HTTPS.
Cómo llegan estas páginas a los usuarios
Los sitios falsos se difunden por mensajes, correos electrónicos, redes sociales y anuncios en buscadores.
Que un resultado aparezca como anuncio de pago no demuestra que la página sea oficial.
Si un enlace parece llevar a un servicio conocido, pero abre otro dominio, detente y comprueba su procedencia.
Qué comprobar: la dirección exacta del sitio web, el origen del enlace y las acciones que la página te pide realizar.
Nunca introduzcas la frase secreta de recuperación de tu billetera (también llamada seed phrase) ni tu clave privada en una página que te pida inesperadamente «verificar», «comprobar» o «sincronizar» la billetera.
Conectar una billetera no significa autorizar el uso de tus fondos
Cuando abres una aplicación descentralizada, es posible que te pida conectar tu billetera de criptomonedas.
Es una función habitual de los servicios Web3, es decir, aplicaciones que interactúan con redes de cadenas de bloques.
Pero conviene distinguir varias acciones.
- Conectar (Connect). Permite que la aplicación interactúe con la billetera; por ejemplo, que vea su dirección pública.
- Firmar (Sign). Confirma determinados datos mediante una firma digital.
- Autorizar (Approve). Concede a una dirección o contrato inteligente permiso para utilizar ciertos tokens.
- Transferir (Transfer). Envía criptomonedas o tokens a otra dirección.
Son cuatro acciones diferentes.
El simple hecho de conectar una billetera no autoriza automáticamente a un sitio web a transferir tus tokens.
Sin embargo, después de conectarla, la aplicación puede solicitar otras acciones que sí afecten a tus fondos.
Los estafadores suelen aprovechar esta confusión.
Autorizaciones para usar tokens: permisos que pueden seguir activos después de una operación
Algunas aplicaciones necesitan permiso para utilizar los tokens que tienes en tu billetera.
Por ejemplo, al cambiar una criptomoneda por otra, una aplicación puede pedir acceso a una cantidad determinada de tokens.
Este mecanismo se conoce como autorización de tokens (token approval). En los tokens del estándar ERC-20, incluye la función approve.
La autorización establece qué dirección o contrato inteligente puede utilizar tus tokens y hasta qué cantidad.
Dónde aparece el riesgo
En lugar de pedir permiso para una cantidad pequeña, una aplicación puede solicitar acceso a una cantidad extremadamente alta. Esto suele llamarse autorización ilimitada (unlimited approval).
Si concedes ese permiso a un contrato inteligente malicioso, o a uno que más adelante sea comprometido, tus tokens pueden quedar expuestos.
Eso no significa que el contrato tenga acceso a todos los activos de tu billetera.
El permiso está limitado al token correspondiente, a la dirección autorizada y a la cantidad establecida.
Por qué una autorización antigua puede seguir siendo peligrosa
Algunos permisos continúan activos incluso cuando la operación original ha terminado.
Puedes dejar de usar una aplicación, pero la autorización que concediste antes puede mantenerse.
Desconectar un sitio web de tu billetera no revoca necesariamente las autorizaciones para utilizar tokens.
Para anularlas puede ser necesaria una transacción independiente en la cadena de bloques, conocida como revocación de autorización (revoke approval).
Qué comprobar
Antes de conceder un permiso, pregúntate:
- ¿Qué token podrá utilizar la aplicación?
- ¿Qué dirección o contrato inteligente recibirá el permiso?
- ¿Qué cantidad cubre la autorización?
- ¿Es realmente necesario ese permiso para la operación?
Si tu billetera permite fijar un límite, evita autorizar más tokens de los que requiere la operación.
MetaMask recomienda revisar periódicamente las autorizaciones activas y revocar las que ya no sean necesarias.
Recuerda que revocar un permiso puede impedir nuevos usos de los tokens bajo esa autorización, pero no permite recuperar los fondos que ya se han transferido.
Fraudes con firmas digitales: cuando firmar un mensaje se vuelve peligroso
No todas las acciones relacionadas con criptomonedas se presentan como transferencias.
A veces, una aplicación pide que firmes un mensaje.
Una firma puede servir para iniciar sesión, demostrar que controlas una billetera o autorizar determinadas acciones.
Pero no todas las firmas tienen las mismas consecuencias.
Iniciar sesión no es lo mismo que autorizar operaciones con tokens
Una firma de inicio de sesión habitual, por lo general, no concede a la aplicación acceso a tus fondos.
Sin embargo, existen mecanismos que permiten autorizar operaciones con tokens mediante una firma digital.
Entre ellos están algunas variantes de permit y Permit2.
En estos casos, se pueden conceder permisos financieros sin que aparezca la confirmación habitual de una transferencia ni se pague una comisión de red en el momento de firmar.
Un sitio fraudulento puede presentar la solicitud como una simple verificación de la billetera.
Este engaño se conoce como phishing mediante firmas digitales (signature phishing).
Por qué no pagar una comisión no significa que sea seguro
Muchas personas asocian las operaciones con criptomonedas con el pago de comisiones de red.
Pero es posible crear una firma digital sin enviar inmediatamente una transacción a la cadena de bloques.
Eso no significa que la firma sea segura.
El riesgo depende de lo que hayas firmado y de cómo puedan utilizarse esos datos.
Qué comprobar
Si tu billetera te pide firmar un mensaje, averigua qué autoriza esa firma.
Presta especial atención a las solicitudes que mencionan tokens, cantidades, direcciones o fechas de vencimiento.
Si no entiendes el contenido, no lo confirmes.
La documentación de MetaMask explica los riesgos del fraude con firmas digitales y de Permit2.
Por qué un token falso puede tener el nombre de uno auténtico
El nombre de una criptomoneda y su símbolo, como BTC o ETH, no siempre bastan para identificar el activo.
En algunas redes, distintos tokens pueden tener exactamente el mismo nombre y símbolo.
Por tanto, un token que utiliza el nombre de un proyecto conocido no tiene por qué ser su activo oficial.
Para identificarlo, comprueba la dirección de su contrato inteligente y la red en la que existe.
Después, compara ambos datos con la información publicada por los canales oficiales del proyecto.
Incluso una dirección de contrato correcta no garantiza que el token sea seguro ni que aumente de valor.
Sirve para comprobar que estás utilizando el activo que buscabas, y no otro con un nombre parecido.
Qué hacer si ya has realizado una acción sospechosa
Lo primero es identificar qué ha ocurrido exactamente.
Cada situación requiere una respuesta distinta.
- Solo has abierto una página sospechosa. Abrir un sitio web no significa automáticamente que te hayan robado los fondos. Pero si descargaste archivos, introdujiste contraseñas o aprobaste solicitudes, debes evaluar a qué riesgos te expusieron esas acciones.
- Has conectado tu billetera. Revisa qué solicitudes aceptaste después de conectarla. La conexión por sí sola normalmente no permite que una página transfiera tokens, pero las autorizaciones o firmas posteriores pueden generar riesgos adicionales.
- Has autorizado a un contrato inteligente a utilizar tokens. Revisa las autorizaciones activas con las funciones de tu billetera o con un servicio de consulta de permisos fiable. Si un permiso ya no es necesario o te parece sospechoso, considera revocarlo. La revocación puede requerir el pago de una comisión de red y no deshace las transferencias realizadas.
- Has firmado un mensaje sospechoso. Intenta averiguar qué acciones podría haber autorizado esa firma. En particular, revisa los permisos para utilizar tus tokens. No todas las firmas tienen el mismo nivel de riesgo, por lo que las medidas adecuadas dependen del contenido del mensaje firmado.
- Has revelado tu frase de recuperación. Si otra persona conoce tu frase secreta de recuperación, considera comprometida la billetera asociada a ella. Para proteger los fondos restantes, necesitarás crear una billetera nueva e independiente, con una nueva frase de recuperación, en un entorno seguro.
- Has enviado fondos a una dirección equivocada. Guarda el identificador de la transacción, las direcciones del remitente y del destinatario, el nombre de la red y la hora del envío. Por lo general, una transferencia confirmada en la cadena de bloques no puede revertirse desde la billetera. Si intervino una plataforma de intercambio centralizada u otro servicio, ponte en contacto cuanto antes con su equipo oficial de seguridad. Si sospechas que se trata de una estafa, conserva las pruebas y denúncialo ante las autoridades competentes. Desconfía de las ofertas inesperadas que prometen recuperar tus fondos con garantía a cambio de un pago por adelantado.
¿Puede la regulación europea prevenir estos ataques?
En la Unión Europea está vigente el Reglamento (UE) 2023/1114, conocido como MiCA.
Establece normas para determinados criptoactivos y empresas que prestan servicios relacionados con ellos.
Sin embargo, MiCA no impide técnicamente la aparición de páginas falsas ni las transferencias a direcciones equivocadas.
Las autoridades europeas de supervisión EBA, ESMA y EIOPA advierten de que el nivel de protección jurídica depende del activo, del servicio y de la situación regulatoria de la empresa.
Puedes comprobar si un proveedor está autorizado para ofrecer servicios de criptoactivos en la UE mediante el registro oficial de ESMA.
Incluso si utilizas un proveedor regulado, debes verificar las direcciones, las firmas y las autorizaciones.
La protección jurídica y la seguridad técnica se complementan, pero ninguna sustituye a la otra.
Qué comprobar antes de confirmar una operación
No hace falta memorizar decenas de estafas. Es más útil saber qué revisar antes de cada acción.
- ¿Vas a abrir un sitio web? Comprueba el dominio y el origen del enlace.
- ¿Vas a conectar una billetera? Asegúrate de estar utilizando la aplicación correcta.
- ¿Vas a firmar un mensaje? Comprueba qué autoriza la firma.
- ¿Vas a dar acceso a tus tokens? Revisa quién recibe el permiso y qué cantidad abarca.
- ¿Vas a enviar criptomonedas? Contrasta la red y la dirección completa del destinatario con una fuente independiente.
- ¿Vas a utilizar un token? Compara la dirección de su contrato con la información oficial del proyecto.
Ninguna de estas comprobaciones garantiza una seguridad absoluta. Sin embargo, cada una puede ayudarte a evitar un tipo concreto de estafa.
Conclusión
La transferencia de 68 millones de dólares de mayo de 2024 destaca por algo más que su importe.
Demuestra que para perder criptomonedas no siempre es necesario que alguien vulnere tu billetera.
A veces un estafador introduce una dirección engañosa. Otras veces una página falsa parece auténtica. Y en ocasiones un usuario concede un permiso sin comprender sus consecuencias.
En todos estos casos, el momento decisivo llega al confirmar la acción.
Una transferencia puede ejecutarse tal como se autorizó, aunque el resultado sea muy distinto del que esperaba quien la envió.
Por eso, guardar bien las claves secretas es solo una parte de la seguridad de las criptomonedas.
También es fundamental comprender qué acción estás confirmando exactamente y qué permisos estás concediendo a otras personas o aplicaciones.