Как мошенники крадут криптовалюту без пароля: поддельные сайты, опасные подписи и подмена адресов
Чтобы потерять криптовалюту, необязательно раскрывать секретную фразу или устанавливать вредоносную программу. Иногда достаточно скопировать неправильный адрес или подтвердить разрешение, которое выглядит как обычная операция.
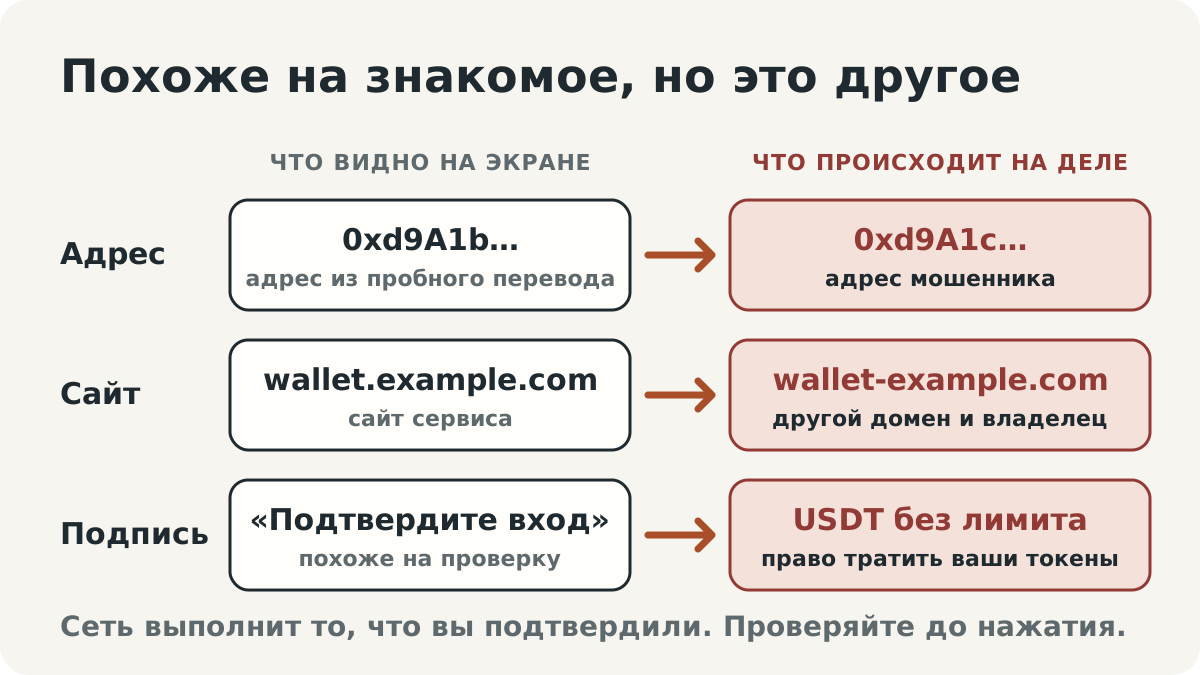
Многие кражи криптовалюты обходятся без взлома кошелька. Мошенник подсовывает похожий адрес, поддельный сайт или подпись, которая выглядит как вход, а на деле разрешает тратить ваши токены. Блокчейн честно выполняет подтверждённую операцию, поэтому главная защита в том, чтобы понимать, что именно вы подтверждаете.
68 миллионов долларов ушли на неправильный адрес
3 мая 2024 года в сети Ethereum произошла необычная транзакция.
Владелец крупного криптовалютного кошелька перевёл около 68 млн долларов в Wrapped Bitcoin (WBTC), токенах, стоимость которых привязана к биткоину. Деньги поступили на адрес, подконтрольный злоумышленнику.
При этом не было подтверждений, что кто-то похитил приватный ключ владельца или взломал сам блокчейн.
Проблема заключалась в адресе получателя.
Незадолго до крупного перевода пользователь отправил небольшую пробную транзакцию на адрес, начинавшийся с 0xd9A1b. Следующий, крупный перевод ушёл на другой адрес, с началом 0xd9A1c.
Разница казалась незначительной. Но в блокчейне даже один изменённый символ означает совершенно другой адрес.
Позднее аналитики Chainalysis восстановили механизм атаки. Злоумышленник использовал подмену адреса в истории транзакций (address poisoning). По данным исследования, кампания включала больше 80 тысяч похожих адресов. Большинство попыток не привели к крупным потерям, но одной оказалось достаточно.
В следующие дни стороны обменивались сообщениями прямо через транзакции в блокчейне. В итоге 9 мая злоумышленник вернул основную сумму. Но для подобных атак такой исход скорее исключение.
Этот случай показывает важную особенность криптовалютной безопасности: блокчейн может выполнить подтверждённый перевод, но деньги получит совсем не тот человек, которому их собирались отправить.
Подмена адреса: когда история транзакций становится ловушкой
Криптовалютный адрес представляет собой длинную последовательность символов, которая указывает, кому отправляются средства. Например, адрес Ethereum содержит 42 символа, включая начало 0x.
Сравнивать такие адреса целиком неудобно. Поэтому многие кошельки показывают только несколько первых и последних символов, скрывая середину. Мошенники используют эту особенность.
Сначала злоумышленник создаёт адрес, внешне похожий на тот, который пользователь уже использовал. Затем делает так, чтобы этот адрес появился в истории операций кошелька. Для этого подходят крошечные переводы или специальные записи о движении токенов.
В истории появляется операция с адресом, напоминающим знакомый. Если пользователь позже скопирует его оттуда и подтвердит перевод, криптовалюта поступит мошеннику. Сеть не может определить, что отправитель ошибся адресом.
Почему даже пробный перевод не всегда защищает
Перед отправкой крупной суммы многие сначала переводят небольшую, чтобы проверить адрес. Если деньги дошли, отправляют остальное.
Но мошенник может подбросить похожий адрес в историю сразу после пробного перевода. Если скопировать адрес для основной суммы из истории, она уйдёт злоумышленнику, хотя первый перевод прошёл успешно. Именно так и случилось в мае 2024 года.
Что проверять: перед каждым переводом сверяйте полный адрес получателя с заранее проверенными реквизитами. Не копируйте адрес из истории операций, даже если предыдущий перевод прошёл успешно.
Поддельные сайты: почему знакомый интерфейс ничего не гарантирует
Ещё один распространённый способ обмана связан с подменой сайта. Мошенники создают страницы, которые выглядят почти так же, как настоящие сайты бирж, кошельков и криптоприложений. На них могут быть оригинальные логотипы, привычные кнопки, похожее меню и даже ссылки на настоящую документацию.
Такие подделки иногда называют зеркалами. Но это не одно и то же. Зеркало может быть официальной копией сайта, которую создал его владелец. Фишинговая копия имитирует настоящий сайт без разрешения владельца, чтобы обмануть пользователя.
Как распознать подмену домена
Рассмотрим два вымышленных адреса: https://wallet.example.com и https://wallet-example.com.
В первом случае wallet является поддоменом сайта example.com. Во втором wallet-example.com представляет собой отдельный домен. Выглядят адреса похоже, но принадлежать они могут совершенно разным владельцам.
Наличие https:// и значка защищённого соединения ещё не означает, что сайт настоящий. HTTPS говорит лишь о том, что соединение между браузером и сайтом зашифровано. Мошеннический сайт тоже может им пользоваться.
Где встречаются фишинговые страницы
В сообщениях, электронной почте, социальных сетях и поисковой рекламе. Рекламное объявление в поисковике не подтверждает подлинность сайта. Если ссылка выглядит как официальный сервис, но ведёт на другой домен, остановитесь и проверьте источник.
Что проверять: точный адрес сайта, откуда пришла ссылка и что страница предлагает сделать. Никогда не вводите секретную фразу или приватный ключ на странице, которая неожиданно просит «подтвердить», «проверить» или «синхронизировать» кошелёк.
Подключение кошелька ещё не означает разрешение распоряжаться деньгами
Когда вы открываете децентрализованное приложение, оно может предложить подключить криптокошелёк. Это обычная функция Web3-сервисов, то есть приложений, которые работают с блокчейном. Но важно различать четыре разных действия:
- Подключить (Connect). Приложение может взаимодействовать с кошельком, например видеть его публичный адрес.
- Подписать (Sign). Вы подтверждаете определённые данные своей цифровой подписью.
- Разрешить (Approve). Вы даёте определённому адресу или смарт-контракту право использовать ваши токены.
- Перевести (Transfer). Выполняется перевод криптовалюты или токенов.
Само подключение кошелька не даёт сайту права переводить ваши токены. Но после подключения приложение может предложить следующие шаги, которые уже касаются ваших средств. Именно эту разницу часто используют мошенники.
Разрешение на токены: доступ, который остаётся после операции
Некоторым приложениям нужно разрешение на использование токенов из вашего кошелька. Например, при обмене одной криптовалюты на другую приложение просит доступ к определённому количеству токенов. Для этого служит механизм разрешений (Token Approval). В стандарте ERC-20 он работает через функцию approve.
Такое разрешение определяет, кто может использовать ваши токены и в каком количестве.
Где возникает риск
Вместо разрешения на небольшую сумму приложение может запросить почти неограниченный доступ (unlimited approval). Если дать его вредоносному или позже взломанному смарт-контракту, токены окажутся под угрозой.
Это не значит, что контракт получает доступ ко всем средствам кошелька. Разрешение действует в пределах одного токена, одного получателя и установленного лимита.
Почему разрешение остаётся опасным
Многие разрешения продолжают действовать после завершения операции. Вы можете больше не пользоваться приложением, но выданный доступ сохранится. Простое отключение сайта от кошелька его не отменяет. Для этого нужна отдельная операция в блокчейне, отмена разрешения (revoke).
Что проверять: прежде чем дать разрешение, выясните, какой токен сможет использовать приложение, кто именно получает разрешение, на какую сумму и нужно ли оно для выбранной операции. Если кошелёк позволяет ограничить сумму, не давайте больше, чем требуется.
MetaMask советует регулярно просматривать действующие разрешения и отменять ненужные. Отмена останавливает дальнейшее использование токенов, но не вернёт то, что уже переведено.
Опасные подписи: когда «вход» оказывается разрешением
Не все операции выглядят как обычный перевод. Иногда приложение просит подписать сообщение: чтобы войти в сервис, подтвердить, что кошелёк ваш, или разрешить определённые действия.
Подпись для входа обычно не даёт приложению доступа к деньгам. Но есть механизмы, при которых подпись разрешает операции с токенами. К ним относятся некоторые варианты Permit и Permit2. В таких случаях вы даёте финансовое разрешение без привычного подтверждения перевода и без комиссии сети.
Мошеннический сайт может выдать такой запрос за обычную проверку кошелька. Эту схему называют мошенничеством с подписями (signature phishing).
Нет комиссии не значит нет риска
Многие привыкли, что операции в блокчейне сопровождаются комиссией сети. Но подпись можно создать без немедленной отправки транзакции. Это не делает её безопасной: всё зависит от того, что вы подписали и как это можно использовать.
Что проверять: если кошелёк просит подписать сообщение, разберитесь, зачем нужна подпись. Особенно внимательно смотрите на запросы, где указаны токены, суммы, адреса и сроки действия разрешений. Если содержание непонятно, не подтверждайте.
Почему поддельный токен может носить настоящее название
Название криптовалюты и её короткое обозначение, тикер, вроде BTC или ETH, не всегда позволяют точно определить актив. В одной сети разные токены могут называться одинаково. Поэтому токен с названием известного проекта не обязательно его официальный актив.
Чтобы проверить токен, узнайте адрес его контракта и сеть, а затем сравните их с официальными источниками проекта. Правильный адрес контракта не гарантирует, что токен надёжен или принесёт прибыль. Он лишь подтверждает, что перед вами тот самый актив, а не двойник с похожим названием.
Что делать, если подозрительное действие уже выполнено
Сначала разберитесь, что именно произошло. Разные ситуации требуют разных действий.
- Вы только открыли подозрительную страницу. Само открытие сайта ещё не значит, что деньги похищены. Но если вы скачивали файлы, вводили пароли или подтверждали операции, проверьте последствия.
- Вы подключили кошелёк. Вспомните, какие запросы подтверждали после подключения. Само подключение обычно не даёт права переводить токены, а следующие шаги могут.
- Вы дали разрешение смарт-контракту. Проверьте действующие разрешения в кошельке или в надёжном сервисе для их просмотра. Отмените ненужные и подозрительные. Отмена стоит комиссию сети и не возвращает уже выполненные переводы.
- Вы подписали подозрительное сообщение. Постарайтесь понять, что могла разрешить подпись, и проверьте разрешения на токены.
- Вы раскрыли секретную фразу. Считайте кошелёк скомпрометированным. Создайте новый независимый кошелёк с новой секретной фразой на безопасном устройстве и переведите туда оставшиеся средства.
- Вы отправили деньги на неправильный адрес. Сохраните TxID, адреса отправителя и получателя, сеть и время перевода. Подтверждённый перевод обычно нельзя отменить через кошелёк. Если в операции участвовала биржа или другой сервис, сразу напишите в его официальную поддержку. Если это мошенничество, сохраните доказательства и обратитесь в полицию.
Не доверяйте неожиданным предложениям «гарантированно вернуть деньги» за предоплату. Это ещё один вид обмана.
Может ли европейское регулирование предотвратить такие атаки?
В Европейском союзе действует регламент (EU) 2023/1114, известный как MiCA. Он устанавливает правила для определённых криптоактивов и компаний, оказывающих криптоуслуги.
Но MiCA технически не защищает кошелёк от поддельных сайтов или переводов на неправильный адрес. Европейские надзорные органы EBA, ESMA и EIOPA предупреждают, что уровень правовой защиты зависит от конкретного актива, услуги и статуса компании. Проверить, есть ли у компании разрешение на криптоуслуги в ЕС, можно в официальном реестре ESMA.
Даже в регулируемом сервисе адреса, подписи и разрешения проверяете вы сами. Закон и техническая осторожность дополняют друг друга, но не заменяют.
Что проверять перед подтверждением операции
Необязательно запоминать десятки мошеннических схем. Полезнее понимать, что проверить перед каждым действием.
- Открываете сайт: проверьте домен и источник ссылки.
- Подключаете кошелёк: убедитесь, что это нужное приложение.
- Подписываете сообщение: выясните, что разрешает подпись.
- Даёте доступ к токенам: проверьте, кому и на какую сумму.
- Переводите криптовалюту: сверьте сеть и полный адрес получателя с независимым источником.
- Работаете с токеном: сравните адрес контракта с официальными данными проекта.
Ни одна из этих проверок не даёт абсолютной защиты. Но каждая закрывает свою схему обмана. Подробные шаги для перевода собраны в инструкции по проверке перевода.
Вывод
История с переводом 68 млн долларов в мае 2024 года показательна не только из-за суммы. Она показывает, что для потери криптовалюты не всегда нужен взлом кошелька.
Иногда злоумышленник подменяет адрес. Иногда поддельный сайт выглядит как настоящий. А иногда человек подтверждает разрешение, не понимая его последствий. Во всех этих случаях решающим становится момент подтверждения.
Блокчейн выполнит подтверждённую операцию, даже если результат окажется совсем не тем, которого вы ждали. Поэтому безопасность не сводится к надёжному хранению секретной фразы. Не менее важно понимать, какое действие вы подтверждаете и какие права оно даёт другим.